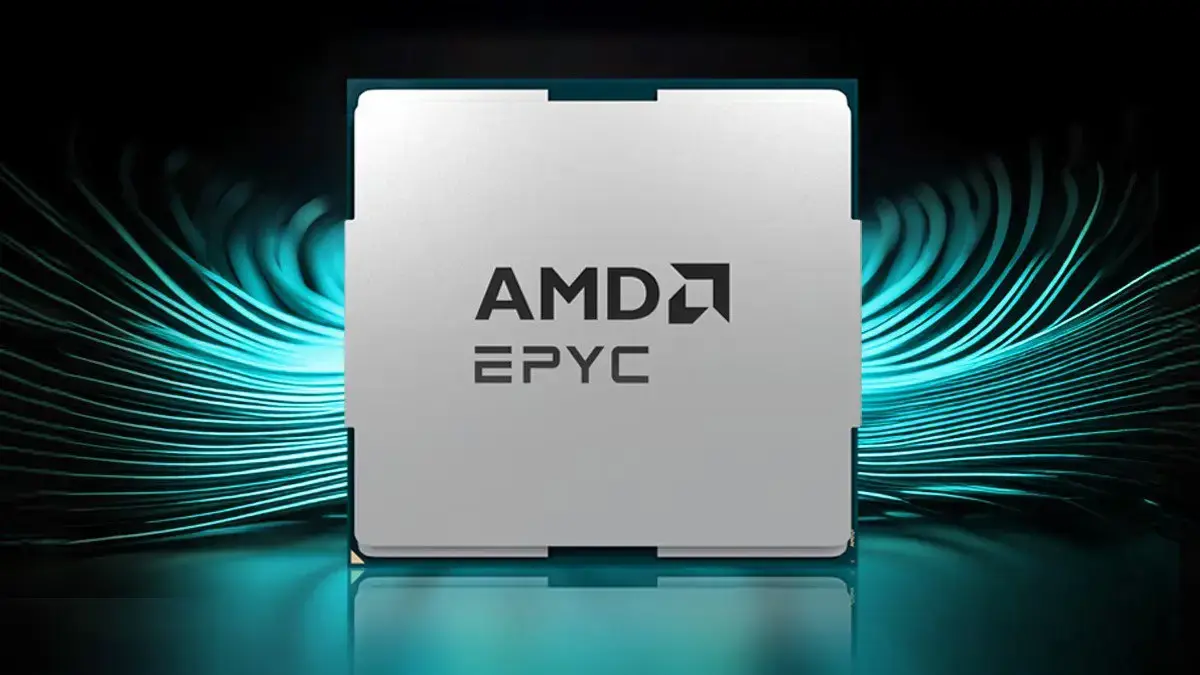
Компания AMD предупредила клиентов и пользователей о новой обнаруженной форме атак, затрагивающей широкий спектр ее процессоров (в том числе модели AMD EPYC) и способной привести к утечкам информации. Transient Scheduler Attack (TSA) использует сразу несколько уязвимостей, которые, на первый взгляд, не кажутся слишком опасными – две угрозы получили средний уровень опасности (medium-severity), а две другие были оценены на низкий уровень. Тем не менее, из-за характера воздействия эксплойта Trend Micro и CrowdStrike оценили эти угрозы как критические.
от 643 948 ₽
22 377 ₽/мес в лизинг
от 527 826 ₽
+ 116 122 НДС
от 17 333 272 ₽
602 331 ₽/мес в лизинг
от 14 207 600 ₽
+ 3 125 672 НДС

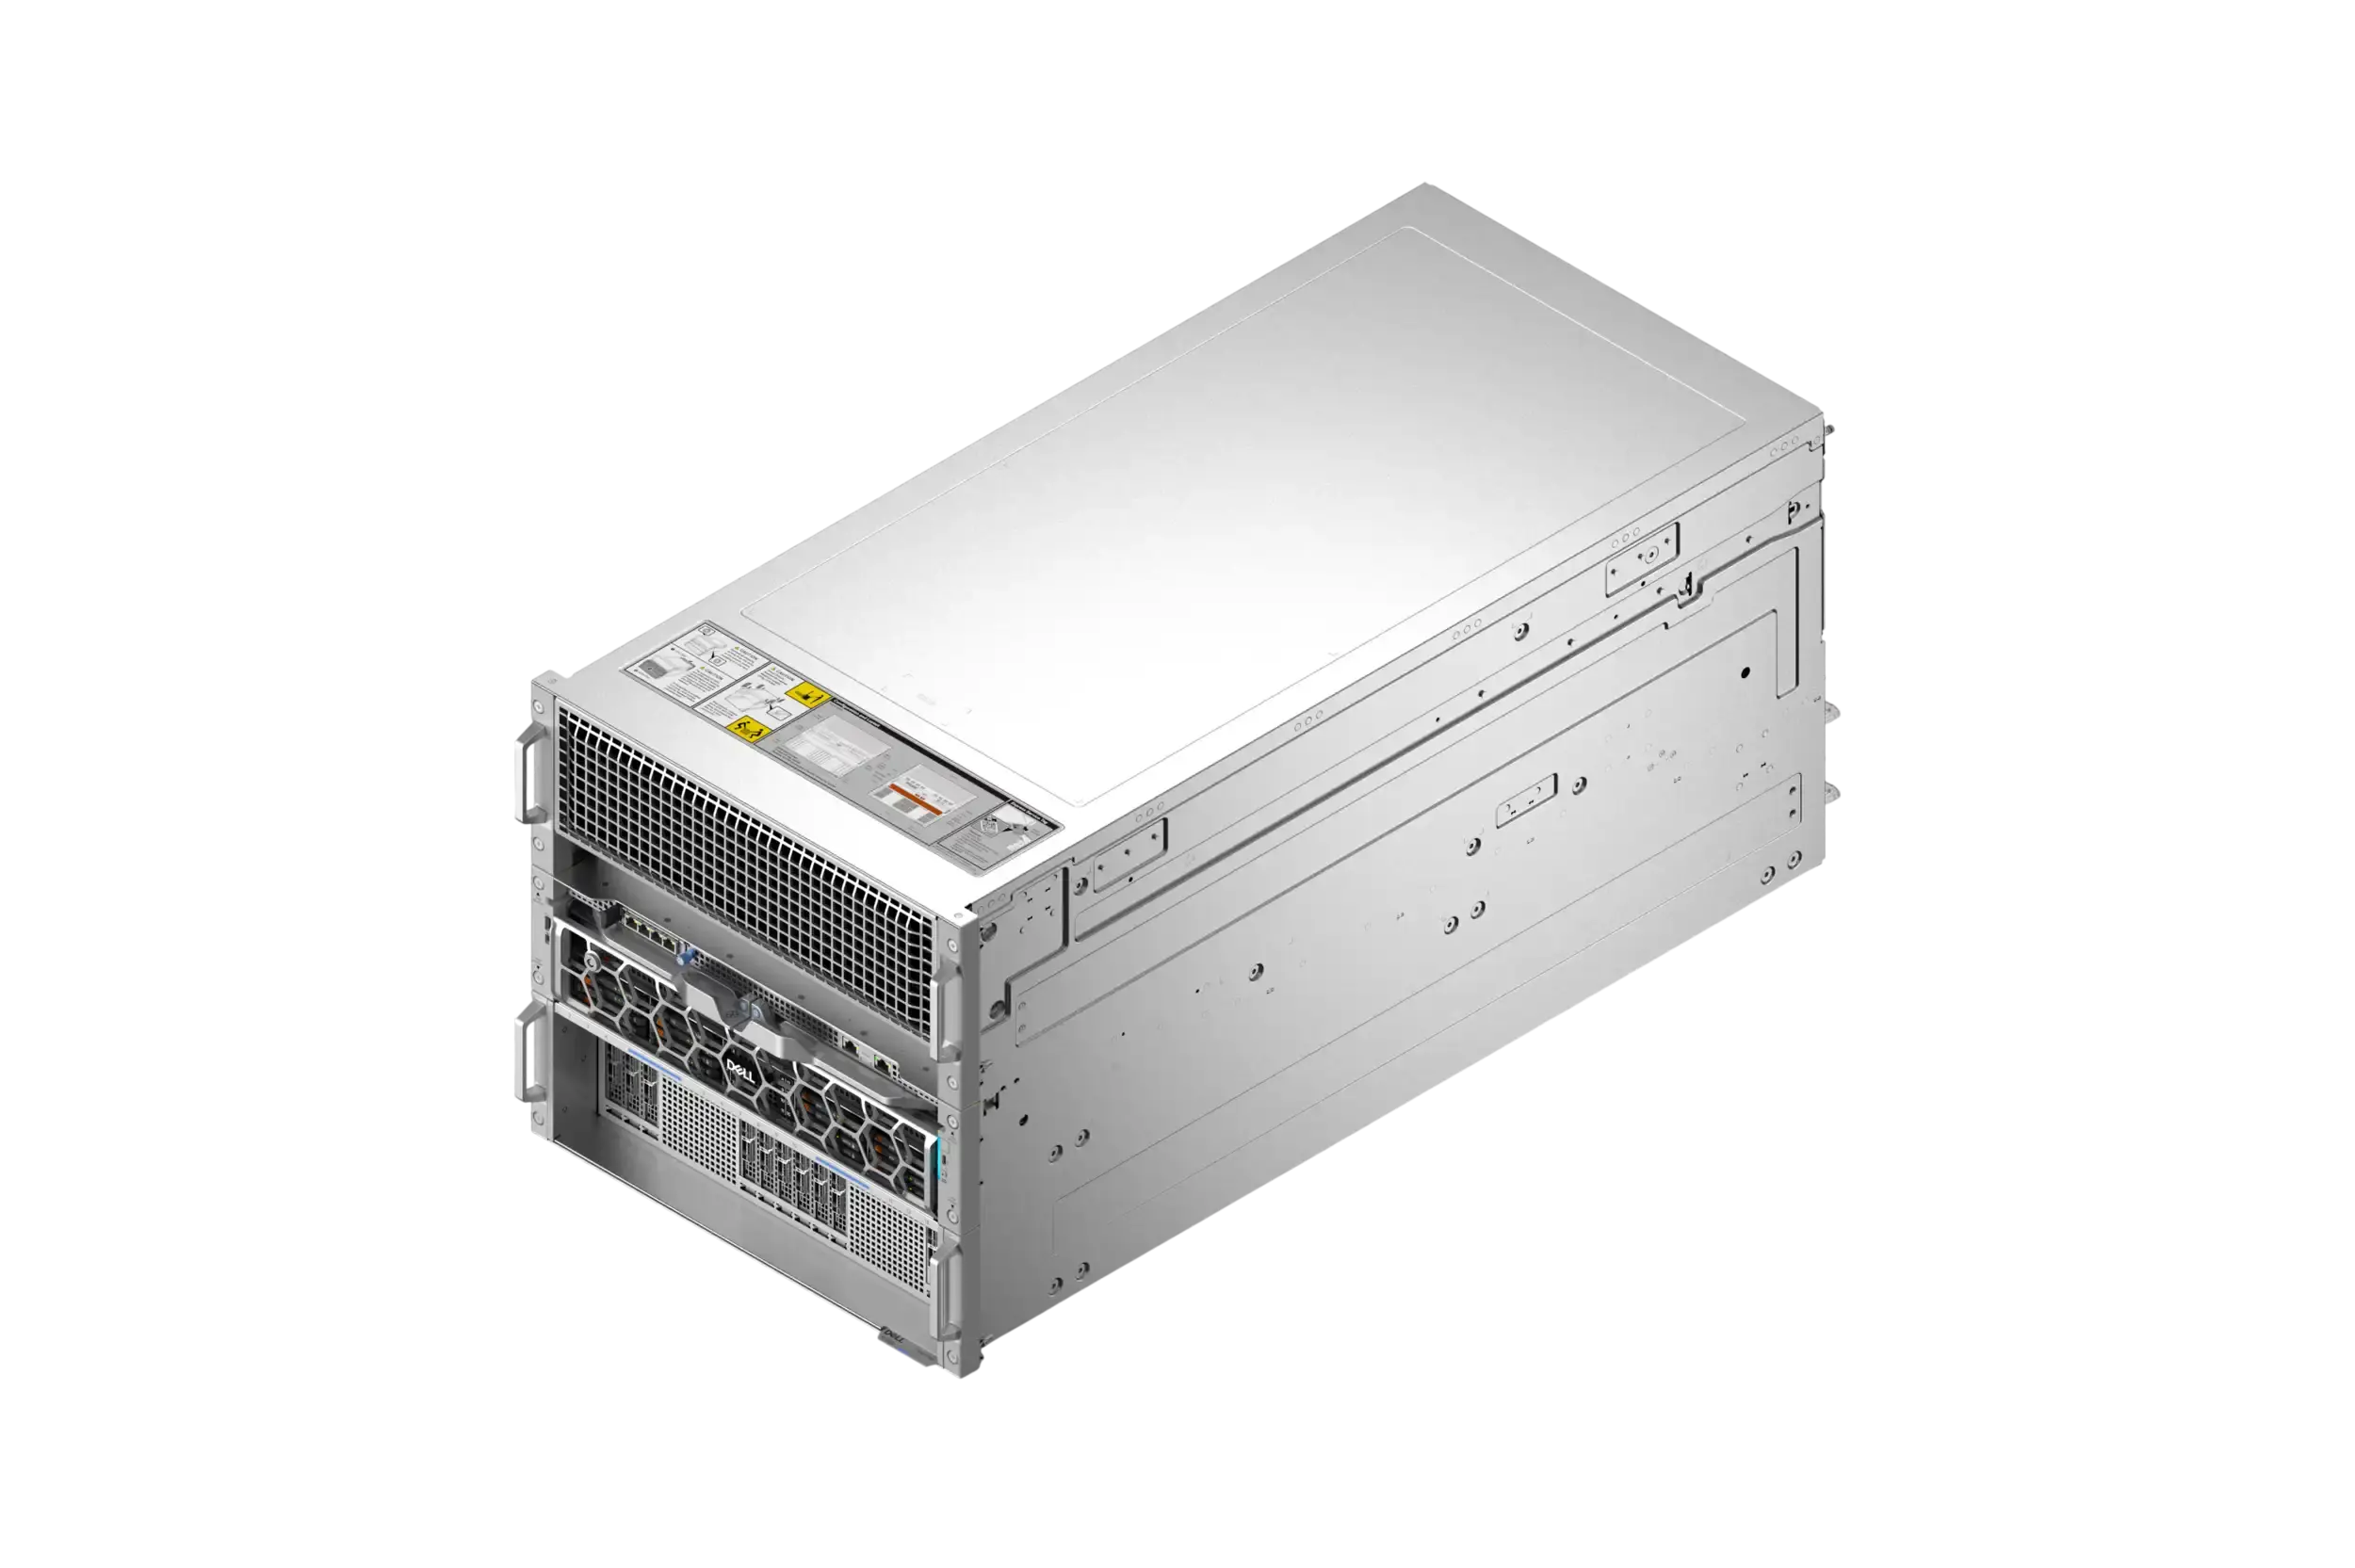
от 64 416 000 ₽
2 238 456 ₽/мес в лизинг
от 52 800 000 ₽
+ 11 616 000 НДС
от 99 664 484 ₽
3 463 341 ₽/мес в лизинг
от 81 692 200 ₽
+ 17 972 284 НДС
Что именно известно об уязвимостях
Причиной, по которой угрозы получили низкий уровень опасности, является высокая сложность осуществления успешной атаки – AMD заявила, что ее может осуществить только злоумышленник, способный запускать произвольный код на целевой машине. Получить такой доступ возможно через вредоносное ПО, либо через вредоносную виртуальную машину (ВМ). При этом, для успеха атак требуются лишь низкие привилегии.
По мнению AMD, TSA, затрагивающие ее чипы, невозможно использовать через вредоносные веб-сайты, и прежде, чем удастся извлечь какие-либо данные, потребуется множество запусков. Это связано с тем, что атака основана на ложных завершениях (false completions), которые возникают, когда процессоры ожидают быстрого завершения инструкций загрузки (load instructions), но другие условия препятствуют их успешному завершению.
Поскольку загрузка не завершилась, данные, связанные с ней, могут быть переданы зависимым операциям, потенциально влияя на время выполнения инструкций процессором. Именно это может быть обнаружено злоумышленниками. В наихудших сценариях, которые также возможны (речь об уязвимостях среднего уровня опасности), успешные атаки на чипы AMD могут привести к утечке информации из ядра операционной системы (ОС). В других сценариях приложения или ВМ также могут раскрывать данные. Доступ же к данным ядра потенциально может позволить злоумышленникам повысить привилегии, обойти механизмы безопасности, обеспечить постоянное присутствие - и многое другое.
Двойная проблема
AMD заявила, что существует два различных варианта TSA, которые могут быть направлены на её процессоры. Компания называет их TSA-L1 и TSA-SQ, поскольку они относятся к атакам по стороннему каналу, которые могут вывести данные из кэша L1 и очереди сохранения (store queue) процессора соответственно.
Согласно технической документации AMD, уязвимости TSA-L1 вызваны ошибкой в методе, используемом кэшем L1 для поиска данных. Процессор может полагать, что данные находятся в кэше, хотя на самом деле их там нет, что приводит к загрузке неверных данных, которые злоумышленник затем может вывести.
Источник изображений: AMD
Уязвимости TSA-SQ возникают, когда инструкция загрузки ошибочно извлекает данные из store queue, когда требуемые данные недоступны. В этом случае злоумышленник может обнаружить неверные данные и использовать их для выведения информации из ядра ОС или ранее загруженных сохранений (stores).
Какие процессоры под угрозой
Количество серий чипов, затронутых TSA, довольно обширно и затрагивает немалое число серверных процессоров. Полный список можно посмотреть в советнике по безопасности AMD, но мы не можем не упомянуть, что в него входят модели EPYC 3-го и 4-го поколений. Это процессоры EPYC Milan, Milan-X, Genoa, Genoa-X, Bergamo, Siena, а также EPYC Embedded 7003/8004/9004/97X4 и ускорители Instinct MI300A.
AMD рекомендует системным администраторам обновиться до последних сборок Windows для защиты от этих TSA. Существует возможность снизить риск атак при помощи инструкции VERW (VERW instruction), но AMD заявляет, что это может повлиять на производительность системы, поэтому решение о том, какой именно вариант выбрать, остается за каждым конкретным сисадмином и зависит от того, что в приоритете у организаций.
Хорошая новость заключается в том, что, по данным Microsoft, такие атаки не только сложно осуществить, но и в настоящее время не существует известного и широкого доступного эксплойт-кода. Тем не менее, это не значит, что в ближайшее время он не появится - вся информация, которую опубликовала об уязвимостях сама AMD, доступна по данной ссылке.